Un numéro de téléphone saisi pour une livraison, une photo publiée un dimanche, une adresse IP consignée par un site : chaque geste laisse une empreinte. Une fois rassemblées, ces traces dessinent un portrait précis que des escrocs comme des courtiers en données ou des hackers savent exploiter. Garder la maîtrise de son identité numérique ne demande ni compétence informatique ni budget conséquent. Sept réflexes suffisent à réduire nettement l’exposition, du choix des mots de passe au tri des plateformes auxquelles on confie ses informations.
| Réflexe | Geste principal | Menace écartée |
|---|---|---|
| 1. Mots de passe | Un secret différent par compte, conservé dans un coffre numérique | Piratage en cascade |
| 2. Double authentification | Code généré par une application | Accès frauduleux malgré un mot de passe volé |
| 3. Hameçonnage | Contrôle de l’expéditeur avant tout clic | Vol d’identifiants |
| 4. Choix des plateformes | Examen des mentions légales et de la politique de confidentialité | Fuite de pièces d’identité et de données bancaires |
| 5. Mises à jour et sauvegardes | Correctifs automatiques, copie des fichiers essentiels | Exploitation de failles, perte de données |
| 6. Connexion | Opérations sensibles évitées sur réseau public | Interception des échanges |
| 7. Réseaux sociaux et applications | Permissions et publications réduites | Profilage et usurpation |
Sommaire :
Une donnée personnelle : une notion plus large qu’on ne l’imagine
Le règlement européen sur la protection des données (RGPD) définit comme donnée personnelle toute information qui permet d’identifier une personne, directement ou par recoupement. La définition dépasse largement le nom et l’adresse.
Les informations directes qui désignent une personne
Le nom, le numéro de sécurité sociale, un visage ou une empreinte digitale appartiennent à cette catégorie. Un seul de ces éléments suffit à remonter jusqu’à l’individu.
Les traces indirectes, souvent oubliées
Adresse IP, identifiant publicitaire du téléphone, historique de localisation ou habitudes de navigation ne désignent personne isolément. Croisés entre eux, ils permettent pourtant de reconnaître un utilisateur, ce qui explique l’intérêt des courtiers en données, spécialisés dans la revente de profils de consommateurs. Les cookies et autres traceurs entrent dans cette catégorie dès lors qu’ils permettent de reconnaître un appareil ou un utilisateur : leur dépôt exige en principe un consentement préalable.
Réflexe n°1 : un mot de passe unique pour chaque compte
Quand un service subit une fuite, les pirates testent aussitôt les identifiants récupérés sur d’autres sites, une technique appelée bourrage d’identifiants. Un même secret utilisé partout transforme alors un incident isolé en piratage en série.
La phrase de passe plutôt que le mot compliqué
Quatre ou cinq mots sans lien logique résistent mieux qu’un mot court hérissé de symboles, car la longueur pèse davantage que la complexité apparente. Dates de naissance, prénoms d’enfants et noms d’animaux sont à proscrire : un profil public suffit à les deviner.
Un gestionnaire pour la mémoire
Retenir des dizaines de phrases distinctes dépasse les capacités de chacun. Un gestionnaire génère les secrets, les stocke chiffrés et les saisit à la place de l’utilisateur, qui n’a plus qu’une phrase maîtresse à retenir, particulièrement solide.
Réflexe n°2 : la double authentification
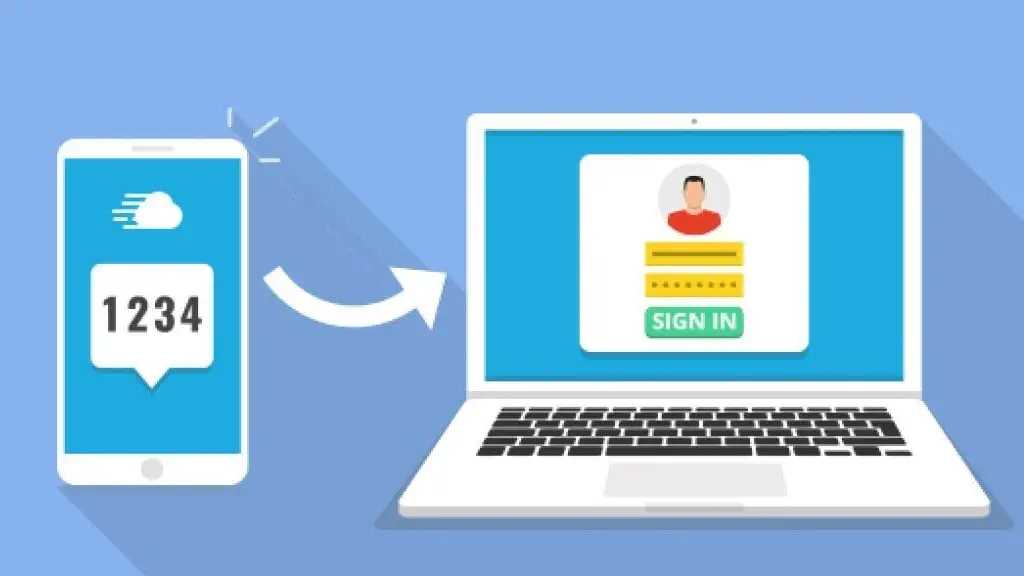
Même un mot de passe robuste peut fuiter. Un second verrou, sous la forme d’un code temporaire ou d’une validation sur le téléphone, laisse le pirate à la porte alors qu’il détient le secret.
Les comptes à protéger en priorité :
- la messagerie principale, qui sert à réinitialiser tous les autres accès ;
- les services bancaires et de paiement ;
- les réseaux sociaux et le stockage en ligne.
Une application d’authentification vaut mieux que le SMS, un numéro de téléphone pouvant être détourné. Les codes de secours remis à l’activation méritent d’être imprimés et rangés loin de l’ordinateur, faute de quoi un téléphone perdu peut verrouiller l’accès à son propre compte.
Réflexe n°3 : repérer l’hameçonnage avant de cliquer
Faux colis, fausse amende, faux conseiller bancaire : les messages frauduleux imitent des organismes familiers pour arracher un identifiant ou un numéro de carte. Les outils d’intelligence artificielle les rendent plus soignés, sans les fautes d’orthographe qui trahissaient autrefois l’imposture.
Les signaux d’alerte à connaître
Une urgence artificielle, un expéditeur dont le domaine diffère légèrement du nom officiel, un lien dont l’adresse change au survol, une demande de communiquer un code reçu par SMS : chacun de ces détails justifie la méfiance. Face au doute, le plus sûr consiste à saisir soi-même l’adresse du site dans le navigateur.
Un signalement utile à tous
Les SMS suspects se transfèrent au 33700, les courriels frauduleux se déposent sur signal-spam.fr. Ces envois aident à bloquer les campagnes avant qu’elles ne touchent d’autres victimes. Après un piratage avéré, la plateforme Cybermalveillance.gouv.fr propose un diagnostic et une assistance.
Réflexe n°4 : examiner la fiabilité d’une plateforme avant l’inscription
L’ouverture d’un compte nécessite généralement de fournir des informations de contact et de paiement, auxquelles peuvent s’ajouter des pièces justificatives pour confirmer son identité. Les banques en ligne, les plateformes de cryptomonnaies et les sites de jeux, qui réclament une vérification d’identité, détiennent ainsi des dossiers particulièrement sensibles. Une enquête préalable s’impose, comparable à celle qui précède le choix d’une banque.
Les secteurs réglementés demandent un contrôle supplémentaire. Une banque en ligne apparaît au registre REGAFI de l’ACPR, un prestataire de cryptomonnaies sur les listes de l’Autorité des marchés financiers (AMF), un casino en ligne parmi les opérateurs agréés par l’Autorité nationale des jeux (ANJ). Pour les plateformes de jeux en ligne, consulter les avis permet de mieux évaluer leur fiabilité avant de transmettre des documents personnels.
Les critères à passer en revue
Avant de transmettre le moindre document, une vérification rapide permet d’écarter les sites douteux :
- une adresse sécurisée (https) et des mentions légales complètes ;
- une politique de confidentialité lisible, qui précise la finalité et la durée de conservation ;
- un contact à joindre en cas de question sur la protection des données ;
- des moyens de paiement reconnus, et un agrément ou une licence vérifiable lorsque l’activité est réglementée (banque, cryptomonnaies, jeux d’argent).
Un site muet sur l’usage de ses données, ou qui en réclame plus que nécessaire, mérite d’être abandonné sans regret. Le principe de minimisation du RGPD joue ici en faveur de l’utilisateur : seules les informations utiles au service peuvent être exigées.
Réflexe n°5 : des mises à jour régulières et des sauvegardes
Chaque mise à jour embarque des correctifs pour des failles déjà identifiées, parfois publiées. Repousser l’installation laisse la porte entrouverte à des attaques automatisées qui ne visent personne en particulier. L’activation des mises à jour automatiques du système, du navigateur et des applications règle le problème une fois pour toutes.
Le verrouillage de l’écran complète le dispositif : un code ou une reconnaissance biométrique limite les dégâts en cas de perte ou de vol. Sur smartphone, la localisation et l’effacement à distance, proposés par les deux grands systèmes, se configurent avant d’en avoir besoin. Une copie des documents essentiels sur un disque externe ou un stockage sécurisé réduit enfin les conséquences d’une panne ou d’un rançongiciel.
Réflexe n°6 : une connexion sûre, surtout hors du domicile
Un réseau sans fil de gare, d’hôtel ou de café n’offre aucune garantie sur les personnes connectées en même temps. La météo s’y consulte sans danger, alors que la saisie d’un numéro de carte ou l’accès à un espace administratif y exposent davantage.
Quand un VPN devient utile
Un réseau privé virtuel chiffre le trafic entre l’appareil et un serveur intermédiaire. Il protège contre l’espionnage sur un réseau partagé et masque l’adresse IP aux sites visités. Cela ne garantit toutefois pas l’anonymat : le fournisseur VPN peut observer les connexions, tandis que les téléchargements malveillants et les sites frauduleux restent des risques à part entière. La transparence du prestataire sur la conservation de journaux de connexion reste donc déterminante.
Réflexe n°7 : des réseaux sociaux et des applications moins bavards
Il est légitime de s’interroger lorsqu’une simple application de lampe torche demande à consulter le carnet d’adresses. Beaucoup de services demandent bien davantage que leur fonctionnement n’exige, et ces permissions s’accumulent sans bruit au fil des installations.
Un audit trimestriel des autorisations
Les réglages du téléphone listent les applications ayant accès à la caméra, au micro, à la localisation ou aux contacts. Moins de dix minutes suffisent pour retirer les accès superflus, supprimer les applications abandonnées et désactiver le suivi publicitaire. Sur les réseaux sociaux, un profil restreint aux proches, la géolocalisation retirée des photos et la déconnexion des applications tierces limitent la matière exploitable par un usurpateur.
Publier en pensant au lecteur inattendu
Un diplôme, une carte d’embarquement ou une plaque d’immatriculation visible sur un cliché fournit de quoi bâtir une escroquerie. Une question simple évite la plupart des mauvaises surprises : que pourrait en faire un inconnu ?
Que faire lorsqu’une fuite de données survient ?
Grâce à Have I Been Pwned, il est possible de savoir gratuitement si une adresse e-mail a été compromise lors d’une violation de données. Si c’est le cas, les mots de passe concernés doivent être changés sans attendre, en commençant par ceux qui protègent la messagerie et la banque. La banque se prévient au moindre doute sur une carte.
Le RGPD accorde aussi des droits concrets : accès aux données détenues, rectification, effacement, opposition. L’organisme contacté doit généralement apporter une réponse dans un délai d’un mois. Si sa réponse ne convient pas ou qu’aucun retour n’est reçu, il est possible de saisir la CNIL. Les sanctions peuvent atteindre 20 millions d’euros ou 4 % du chiffre d’affaires mondial d’une entreprise, le montant le plus élevé étant retenu.
FAQ
Oui, dès qu’ils permettent d’identifier une personne. Leur dépôt exige un consentement, sauf pour les traceurs strictement nécessaires au service.
Uniquement le temps nécessaire à la finalité annoncée lors de la collecte. Le délai de conservation dépend de la nature des informations, qu’il s’agisse de pièces comptables ou de dossiers de candidature refusés.
Il suffit d’adresser une demande d’effacement à l’organisme, par le formulaire dédié ou auprès de son délégué à la protection des données. Il dispose en principe d’un mois pour répondre. Si le problème persiste ou que la réponse obtenue n’est pas satisfaisante, il est possible de saisir la CNIL. Pour retirer un contenu des résultats de recherche, une demande de déréférencement se formule directement auprès du moteur de recherche.
Non. Un VPN chiffre le trafic et masque l’adresse IP, mais il n’arrête ni l’hameçonnage, ni les fichiers piégés, ni les informations que l’utilisateur publie lui-même. Il complète les autres réflexes sans les remplacer.
Le RGPD range dans les données sensibles la santé, les opinions politiques, les convictions religieuses, l’origine, l’orientation sexuelle ainsi que les données biométriques et génétiques. En règle générale, leur utilisation n’est pas autorisée, à moins de relever d’un cas prévu par la loi. Les pièces d’identité, le numéro de sécurité sociale et les coordonnées bancaires méritent la même vigilance, car leur vol ouvre la porte à l’usurpation et à la fraude.
Changer aussitôt le mot de passe, activer la double authentification, puis le modifier sur tous les autres comptes où il servait. Il faut ensuite prévenir ses contacts si le compte a pu leur envoyer des messages frauduleux, et contacter sa banque si des informations de paiement y figuraient. La plateforme Cybermalveillance.gouv.fr propose un diagnostic et une assistance.